Информационная безопасность в организации: угрозы, правила и первые шаги
Содержание
Информационная безопасность в организации держится на правовых, организационных и технических мерах. Начинают с оценки рисков и порядка в правах пользователей, затем настраивают базовые средства защиты (обновления, антивирус, двухфакторный вход, резервные копии) и готовят документы. Компания, которая хранит данные клиентов и сотрудников, по 152-ФЗ назначает ответственного за организацию обработки персональных данных, публикует политику их обработки и при утечке уведомляет Роскомнадзор не позднее суток.
еТелеком Бизнес, оператор связи с собственной оптической сетью, сопровождает серверы, сети и рабочие места клиентов. В сопровождение входит и защита информации, от учётных записей и обновлений до межсетевого экрана, антивируса и мониторинга.
Среди находок бесплатного аудита ИТ-инфраструктуры, который проводят наши инженеры, есть удалённое подключение, настроенное без механизмов защиты, ограничений и контроля. Ниже разобрано, откуда приходят угрозы, какие средства и документы нужны, что требует 152-ФЗ, как действовать при инциденте и с чего начать компании без своего специалиста по ИБ.
Обеспечение информационной безопасности: что входит
Обеспечение ИБ касается не одних персональных данных. Под угрозой коммерческая тайна, сведения из финансовых документов, база договоров и работа внутренних систем. Корпоративная почта, 1С, файловые хранилища и другие сервисы работают на серверах, поэтому защита серверов, сети и рабочих мест входит в ту же задачу.
Цели защиты 152-ФЗ описывает через то, чего не должно случиться с информацией. Данные охраняют от неправомерного или случайного доступа, уничтожения, изменения, блокирования, копирования и распространения. Доступны они должны быть только тем сотрудникам, которым нужны для работы. Меры защиты делят на три направления: правовое, организационное и техническое.
На практике система обеспечения ИБ складывается из назначенных ответственных и утверждённых документов, правил работы сотрудников с информацией и средств защиты информации в инфраструктуре. Состав мер у каждой организации свой. Критичные данные и актуальные угрозы различаются в зависимости от вида и специфики бизнеса, а меры подбирают ещё и под технологии, на которых работают системы компании.
Откуда приходят атаки на информационные системы
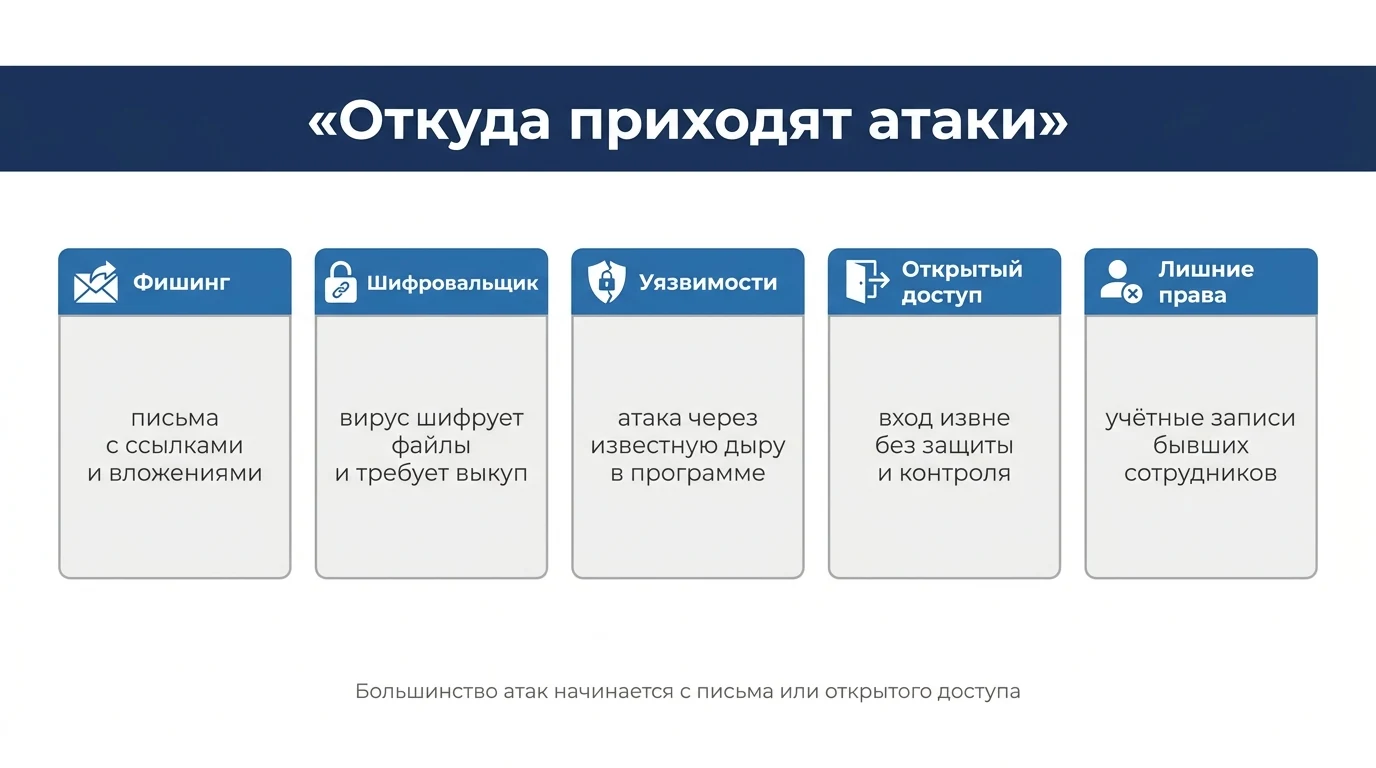
Виды угроз ИБ делят на внешние и внутренние. Внешние исходят со стороны злоумышленников: письма и веб-трафик с вредоносными программами, целевые атаки и перегрузка сервисов с помощью DDoS-атак. Внутренние угрозы связаны с человеческим фактором, то есть с утечками из-за ошибок и невнимательности сотрудников, злоупотреблением правами и потерей информации при увольнении.
| Угроза | Как это происходит | Что защищает |
|---|---|---|
| Фишинг и социальная инженерия | письмо с похожего адреса просит перейти по ссылке, открыть вложение или ввести пароль | тренинги, тестовые фишинговые рассылки, двухфакторный вход |
| Шифровальщик | вирус делает информацию в системе недоступной и требует выкуп за разблокировку | резервные копии с проверкой восстановления, антивирус, обновления |
| Незакрытые уязвимости | атака идёт через давно известную уязвимость в программе | регулярное обновление программного обеспечения |
| Открытое удалённое подключение | к сети офиса подключаются извне без защиты, ограничений и контроля | VPN, двухфакторный вход, контроль внешних подключений |
| Ошибки и лишние полномочия сотрудников | у пользователя больше полномочий, чем нужно для работы, учётная запись остаётся после увольнения | минимальные полномочия, контроль учётных записей |
Пароли злоумышленники получают путём кражи или подбора, поэтому для входа в корпоративные системы одного пароля мало. Шифровальщики блокируют файлы, а актуальная резервная копия позволяет восстановить работу после такой атаки, если возможность восстановления проверена заранее.
Открытое удалённое подключение, по оценке еТелеком Бизнес, может привести к взлому инфраструктуры, шифрованию данных, остановке работы сотрудников и дорогому восстановлению ИТ-систем. В условиях удалённой работы защита нужна прежде всего там, где сотрудники подключаются к внутренним сервисам компании вне офиса.
Внедрение средств защиты информационных систем
Один антивирус или один межсетевой экран не закрывает всех угроз, защиту обеспечивают средства в связке с правилами для пользователей. Основные решения, которые помогут защитить офисную инфраструктуру, следующие.
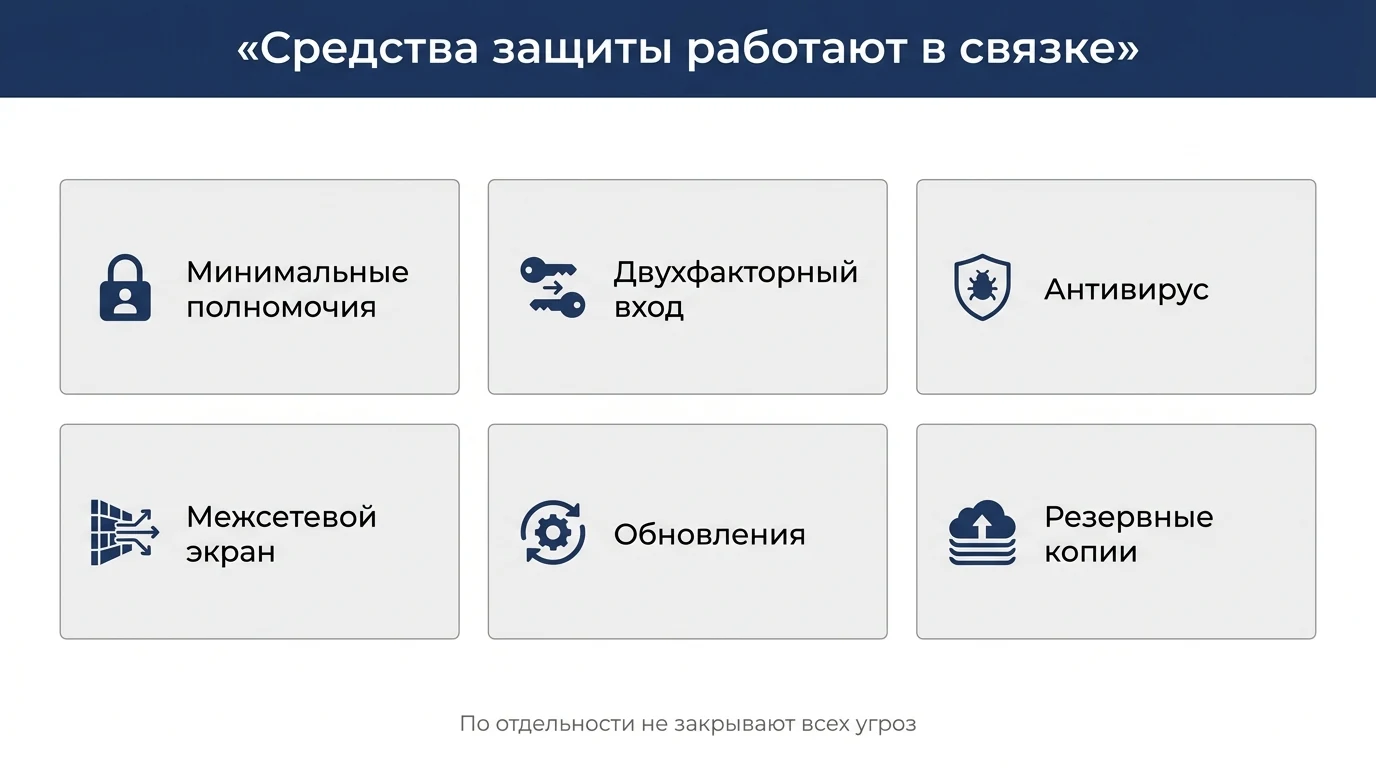
- Минимальные полномочия пользователей и контроль учётных записей, включая записи уволенных сотрудников.
- Внедрение двухфакторной аутентификации для входа в корпоративные системы.
- Антивирус на рабочих компьютерах и серверах.
- Защита периметра сети: межсетевой экран, который контролирует входящий и исходящий трафик, и сегментация сети.
- Системы обнаружения и предотвращения вторжений, которые блокируют подозрительную активность и проникновение в сеть.
- Регулярная установка обновлений операционных систем и приложений, которая закрывает известные уязвимости.
- Удалённое подключение сотрудников с помощью VPN с контролем внешних подключений.
- Резервные копии, которые должны регулярно проверяться на восстановление данных.
- Журналы событий, их анализ и круглосуточный мониторинг серверов и сети.
- Режим безопасности помещения с серверами, при котором посторонние не попадают к оборудованию.
Дополнительно применяют решения для предотвращения утечек (DLP), которые анализируют передачу информации по сети и почте и действия сотрудников, а также системы класса SIEM для анализа событий безопасности и управления инцидентами. Риск утечки снижают и за счёт шифрования данных.
В сопровождении клиентам рекомендуют антивирусные продукты Kaspersky и Dr.Web, работают также с Secret Net и VipNet. В роли межсетевых экранов применяют pfSense, Zyxel ZyWall, FortiGate и другие решения. Когда требуется аттестация автоматизированных рабочих мест, подбирают продукты, аккредитованные ФСТЭКом, — этого требуют нормативные документы целевой информационной системы.
Правило в документе защищает, только когда оно настроено в системах. Если политика требует двухфакторную аутентификацию или сложные пароли, а в системах их нет, защита существует только на бумаге.
Обучение сотрудников и управление доступом
Социальная инженерия рассчитана на человеческий фактор, то есть на ошибку или невнимательность сотрудника, и входит в число наиболее частых причин утечек. Поэтому технические средства не заменяют обучения, направленного на повышение осведомлённости персонала о фишинге и безопасной работе с корпоративными системами.
Статья 18.1 закона № 152-ФЗ относит к мерам организации ознакомление работников, которые обрабатывают персональные данные, с требованиями законодательства и локальными актами или их обучение. Лицо, которое отвечает за организацию обработки таких данных, обязано доводить эти требования до сотрудников. В обучение входят регулярные практические тренинги, инструктажи и тестовые фишинговые рассылки.
Безопасность зависит от каждого сотрудника на всём сроке работы, от найма до увольнения. Во многих компаниях инфраструктура растёт постепенно и без единой системы, и доступ остаётся у бывших сотрудников. Лишние полномочия и забытые учётные записи создают риск утечки, поэтому управление доступом включает и их закрытие при увольнении.
Бесплатный аудит ИТ-инфраструктуры и безопасности
Покажем, где инфраструктура открыта
Проверяем защищённость сети и удалённые подключения, полномочия пользователей, внешние подключения, обновления и резервные копии, всего более 30 параметров.
Занимает от одного до трёх рабочих дней и идёт без остановки работы компании, по итогам вы получаете отчёт с рекомендациями и оценкой рисков.
Что требует 152-ФЗ для защиты информации
Действующая редакция 152-ФЗ называет персональными данными (ПДн) любую информацию, относящуюся к прямо или косвенно определённому физическому лицу. Хранение таких данных тоже считается обработкой, а оператором может быть юридическое лицо. Поэтому компания, которая хранит данные клиентов и сотрудников, фактически становится оператором ПДн.
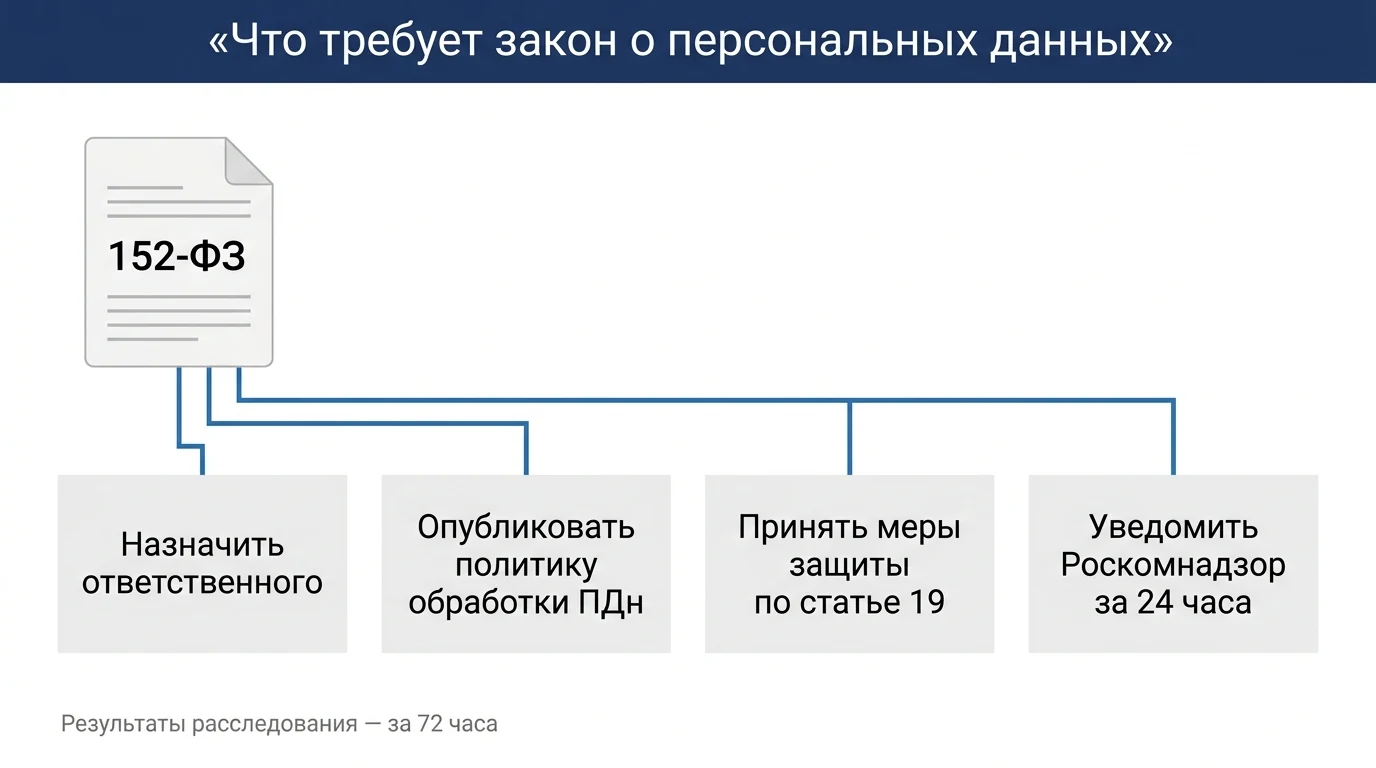
Организация обязана принимать необходимые и достаточные меры для выполнения требований закона и сама определяет их состав. Меры, направленные на выполнение обязанностей, статья 18.1 в частности перечисляет так.
- Назначение ответственного за организацию обработки ПДн.
- Издание политики обработки ПДн и локальных актов.
- Правовые, организационные и технические шаги защиты по статье 19.
- Внутренний контроль или аудит соответствия требованиям.
- Оценка вреда, который может быть причинён людям при нарушении требований.
- Ознакомление работников с требованиями или их обучение.
Политику и сведения о реализуемых требованиях к защите компания обязана опубликовать или иначе сделать открытыми, а если собирает данные через сайт, опубликовать их на этом сайте.
Статья 19 перечисляет, чем достигается безопасность данных. Среди прочего это определение угроз, оценка эффективности защиты до ввода системы в эксплуатацию, учёт машинных носителей, правила доступа с регистрацией и учётом всех действий, обнаружение несанкционированного доступа, восстановление данных после него и контроль за выполнением защиты. На практике для этого составляют модель угроз и по ней определяют уровень защищённости.
Требования к защите в информационных системах установило постановление Правительства РФ № 1119. Оно вводит четыре уровня защищённости, а уровень зависит от типа актуальных угроз, категории данных и числа людей, чьи данные обрабатываются. Для четвёртого уровня, с минимальными требованиями, нужны режим безопасности помещений с информационной системой, сохранность носителей, утверждённый руководителем перечень лиц, допущенных к данным, и использование средств защиты, прошедших оценку соответствия, если без них не нейтрализовать актуальные угрозы. Более высокие уровни добавляют требования, например для второго ограничивается доступ к электронному журналу сообщений.
Состав организационных и технических мер утверждён приказом ФСТЭК России № 21. Они собраны в 15 групп, среди них идентификация и аутентификация субъектов и объектов доступа, управление доступом, антивирусная защита, регистрация событий безопасности, обнаружение вторжений, выявление инцидентов и реагирование на них. Выбрать средства защиты информации организация должна сама, опираясь на нормативные правовые акты ФСБ России и ФСТЭК России.
Как реагировать на инциденты информационной безопасности
Инциденты ИБ разбирают по инструкции, которую готовят заранее, с описанием порядка действий при атаке или утечке. 152-ФЗ относит к способам защиты обнаружение компьютерных атак, устранение их последствий и реагирование на компьютерные инциденты, а в приказе ФСТЭК России № 21 выявлению инцидентов и реагированию на них отведена отдельная группа. Заметить атаку помогает анализ журналов событий и круглосуточный мониторинг систем.
Для утечки ПДн сроки установлены статьёй 21 того же закона. Если выявлена неправомерная или случайная передача данных, нарушившая права людей, компания уведомляет Роскомнадзор в течение 24 часов о самом инциденте, предполагаемых причинах и вреде, принятых шагах и о лице, которое уполномочено на взаимодействие с Роскомнадзором. В течение 72 часов нужно сообщить результаты внутреннего расследования и сведения о лицах, чьи действия стали причиной инцидента, если такие лица есть. Срок первого уведомления короткий, поэтому подготовка порядка действий и контактов не откладывается до инцидента.
Кейс: массовая уязвимость почтового сервера
В 2026 году была обнаружена массовая уязвимость почтовых систем Zimbra (CVE-2026-73570), которую еТелеком использует как типовое решение для клиентов. Одного из клиентов атаковали вирусы-вымогатели, но почтовый архив не пострадал: у служебного пользователя Zimbra не было прав в операционной системе. Почтовый сервер оперативно обновили до версии, в которой уязвимость устранена, а остатки вредоносного ПО в системе нашли и удалили.
Обратная ситуация случилась у другого клиента: почтовый архив зашифровали, потому что служебному пользователю были выданы полные права на операционную систему. К моменту атаки компанию обслуживала другая фирма, а вредоносное ПО вычищали и последствия шифрования устраняли уже специалисты еТелеком.
Разработка документов по информационной безопасности
Одни документы требуют 152-ФЗ и постановление № 1119, другие регламенты и инструкции компании ведут по практике. Документы должны описывать реальные процессы организации, иначе правило на бумаге разойдётся с настройками систем.
| Документ | Что в нём | Основание |
|---|---|---|
| Приказ о назначении ответственного за организацию обработки ПДн | кто ведёт внутренний контроль, доводит требования до работников и принимает обращения | 152-ФЗ, статья 22.1 |
| Политика обработки персональных данных | как компания обрабатывает и защищает данные, публикуется или открыта для всех | 152-ФЗ, статья 18.1 |
| Перечень лиц, допущенных к ПДн | кому эти данные нужны для работы, утверждает руководитель | пункт 13 постановления № 1119 |
| Политика ИБ | общие правила защиты информации, основа всей документации по ИБ | практика |
| Регламент управления доступом | кто и к каким системам получает доступ | практика |
| Регламент резервного копирования | частота, объём и хранение копий | практика |
| Инструкция по реагированию на инциденты | порядок действий при атаке или утечке | практика |
Положение об ИБ ведут наряду с политикой, в нём описывают структуру защиты, уровни доступа и правила для сотрудников. Разработку политики ИБ и регламентов ведут с опорой на оценку рисков, чтобы документы отражали актуальные угрозы.
Кто отвечает за управление информационной безопасностью
По 152-ФЗ (статья 22.1) организация назначает лицо, ответственное за организацию обработки персональных данных. Это лицо получает указания напрямую от исполнительного органа организации и подотчётно ему. В его обязанности входят внутренний контроль за соблюдением законодательства о ПДн, доведение требований до сотрудников, приём обращений и запросов людей, чьи данные обрабатываются.
Для третьего уровня защищённости и выше постановление № 1119 требует назначить ещё и работника, ответственного за безопасность ПДн в информационной системе.
Ответственного за ИБ в целом на практике назначают отдельным приказом. Эту роль не путают с ответственным за обработку ПДн: одна касается защиты всей информации компании, другая законности работы с персональными данными.
Лица, виновные в нарушении требований 152-ФЗ, несут ответственность, предусмотренную законодательством России.
С чего начать без своего специалиста по ИБ
Первые мероприятия по защите для малого бизнеса разбивают на этапы.
- Оценить текущее состояние и риски, то есть составить перечень данных и систем, критичных для деятельности организации, понять, где хранится информация, какие из возможных угроз для неё актуальны и какой ущерб они принесут. Оценка расставляет приоритеты и показывает, какие конкретные угрозы закрывать первыми.
- Проверить полномочия пользователей, убрать лишние, закрыть учётные записи бывших сотрудников и удалённые подключения без защиты.
- Внедрить двухфакторный вход, настроить обновления, антивирус и резервные копии с проверкой восстановления.
- Назначить сотрудника, который организует обработку ПДн, опубликовать политику и записать, кто и к каким системам получает доступ.
- Подготовить инструкцию по реагированию на инциденты с порядком уведомления Роскомнадзора.
- Обучить сотрудников и провести тестирование с помощью фишинговой рассылки.
- Регулярно проверять через внутренний контроль или аудит, что защита соответствует требованиям.
Создание системы обеспечения ИБ на этом не заканчивается: её дорабатывают под новые угрозы и изменения законодательства.
Провести первую проверку доступа и защиты можно на бесплатном аудите информационной безопасности и ИТ-инфраструктуры. еТелеком Бизнес анализирует интернет-каналы, сетевое оборудование, VPN и удалённые подключения, полномочия пользователей, внешние подключения, обновления и базовую защиту, всего более 30 параметров. Аудит занимает от одного до трёх рабочих дней и проходит без остановки работы компании, по итогам клиент получает отчёт с рекомендациями и оценкой рисков.
Что делает ИТ-подрядчик и какие процессы остаются за организацией
Внедрение и поддержку технических средств компания может передать подрядчику. В сопровождение информационной безопасности у еТелеком Бизнес входят базовые политики, обновления, защита рабочих мест, антивирус и EDR по согласованию, разграничение полномочий и рекомендации по усилению защиты. В сети настраиваются межсетевой экран, правила безопасности и сегментация, ведутся анализ логов и круглосуточный мониторинг. В перечень услуг входит и оценка соответствия 152-ФЗ и ISO/IEC 27001: в зависимости от масштаба компании она занимает три-четыре недели. Оценка носит информационный характер — помогает найти несоответствия до проверки регулятора, но юридической ценности не имеет.
Подрядчик получает только те полномочия, которые нужны для работы, и его действия фиксируются. Отношения закрепляют SLA, NDA и электронный документооборот.
За организацией остаются решения и процессы, которые 152-ФЗ отводит ей самой. Она назначает сотрудника, который организует обработку ПДн, издаёт политику и локальные акты, а перечень лиц, допущенных к ПДн, утверждает её руководитель.
Восстановление после серьёзной аварии или взлома, если заранее не было резервных копий и защиты, в абонентское обслуживание не входит и выполняется отдельно.
Что запомнить
- Защиту строят правовыми, организационными и техническими шагами, а начинают с оценки рисков и порядка в правах доступа.
- Компания, которая хранит данные клиентов и сотрудников, выполняет требования 152-ФЗ и об утечке ПДн уведомляет Роскомнадзор в первые сутки.
- Правило из документа защищает, только когда оно настроено в системах.
Частые вопросы
Обязательно ли небольшой компании защищать персональные данные?
Да, если она хранит данные клиентов или сотрудников. 152-ФЗ считает хранение обработкой, а юридическое лицо, которое обрабатывает такие данные, оператором. Компания назначает сотрудника, который организует обработку ПДн, публикует политику и сама выбирает остальные шаги защиты.
Чем информационная безопасность отличается от защиты персональных данных?
Защита ПДн входит в ИБ, требования к ней задают 152-ФЗ, постановление № 1119 и приказ ФСТЭК России № 21. Обеспечение ИБ шире, оно охватывает защиту любой информации, от коммерческой тайны до отчётности и работы внутренних систем компании.
Что меняется для медицинской организации?
Сведения о состоянии здоровья 152-ФЗ относит к специальным категориям ПДн, их обработка допускается только в случаях, которые перечисляет статья 10. Постановление № 1119 учитывает категорию данных при определении уровня защищённости информационной системы.
Какие документы по ИБ нужно иметь в первую очередь?
По 152-ФЗ необходимо назначить ответственного за ПДн и опубликовать политику обработки, а постановление № 1119 требует утвердить перечень лиц, допущенных к таким данным. Из документов, принятых на практике, основой является политика ИБ, её разработка задаёт рамку для остальных регламентов.
Что делать при утечке персональных данных?
Уведомить Роскомнадзор в течение 24 часов об инциденте, его предполагаемых причинах, вреде и принятых шагах, а не позднее 72 часов сообщить результаты внутреннего расследования. Порядок действий заранее описывают в инструкции по реагированию на инциденты.
Можно ли передать информационную безопасность на аутсорсинг?
Техническую часть можно. В сопровождение еТелеком Бизнес входят межсетевой экран, антивирус, анализ логов, управление правами, обновления и мониторинг, подрядчик получает только нужные полномочия, а его действия фиксируются. Назначение ответственного, документы и внутренние процессы по ПДн остаются за организацией.
Итог
еТелеком Бизнес, оператор связи с собственной оптической сетью, сопровождает серверы, сети и рабочие места клиентов. В сопровождение входит и защита информации, от учётных записей и обновлений до межсетевого экрана, антивируса и мониторинга.
Начать можно с бесплатного аудита ИТ-инфраструктуры: наши инженеры проверяют более 30 параметров — от удалённых подключений и полномочий пользователей до обновлений и базовой защиты. Аудит занимает от одного до трёх рабочих дней и проходит без остановки работы компании. Оставьте контакты, и мы свяжемся с вами для согласования времени аудита.
Поддержка и безопасность
Возьмём информационную безопасность на сопровождение
Настраиваем межсетевой экран и антивирус, разграничиваем полномочия пользователей, ведём анализ логов и регулярные обновления, круглосуточно следим за инфраструктурой. Работаем по SLA, подписываем NDA и ведём ЭДО.
- Вы оставляете заявку или звоните
- Инженер проводит аудит без остановки работы компании
- Вы получаете отчёт с рекомендациями и оценкой рисков
Источники
- Федеральный закон от 27 июля 2006 года № 152-ФЗ «О персональных данных», действующая редакция, официальный интернет-портал правовой информации
- Постановление Правительства РФ от 1 ноября 2012 года № 1119 о требованиях к защите ПДн в информационных системах, официальный интернет-портал правовой информации
- Приказ ФСТЭК России от 18 февраля 2013 года № 21 о составе и содержании организационных и технических мер защиты ПДн, ФСТЭК России